ASMと脆弱性診断の違い|外部公開資産の把握から発注条件を決める
著者・監修 ・ YDAIコンサルティング株式会社 代表
目次
ASMと脆弱性診断を同じものとして扱うと、公開資産を把握した時点で詳細な確認も終わったように見えることがあります。逆に、診断だけを先に発注すると、対象に含める資産が整理されないまま見積条件を決めることになります。
結論から言うと、ASMは公開資産を把握する手段、脆弱性診断は合意した対象を詳しく確認する手段として分けます。ASMで得た資産一覧は診断範囲の候補になり、最終的な対象は管理者と承諾範囲を確認したうえで別の合意表に確定します。
発注前には、公開資産の一覧、管理者、利用目的、対象外にする理由を整理します。運用では資産の変化と診断の優先順位を別に記録し、変更があったときに対象表を見直せるようにします。
本記事で分かること
- ASMと脆弱性診断の役割の違い
- 公開資産一覧を発注条件へつなげる方法
- 管理者・対象外の確認方法
- 資産変化に合わせた見直しの順番
結論:資産把握と詳細確認を分ける(早見表)
ASMは公開資産を把握する手段、脆弱性診断は合意した対象を詳しく確認する手段として分けます。二つの結果を同じ一覧に混ぜず、資産一覧、診断対象表、報告書を対応付けます。
| 項目 | ASMで整理する内容 | 脆弱性診断で整理する内容 | 確認時点 |
|---|---|---|---|
| 主な対象 | 外部公開される資産の候補 | 承諾を得た資産・機能・連携 | 発注前 |
| 成果物 | 資産を把握するための一覧 | 合意範囲で確認した内容の報告 | 実施後 |
| 判断者 | 資産の管理者、利用目的の確認者 | 対象・対象外を決める責任者 | 対象確定時 |
| 更新 | 新規公開・管理者変更の記録 | 対象変更・再確認の判断 | 変更時 |
ASMと脆弱性診断の役割
同じ対象を扱う場合でも、目的と成果物は異なります。資産を把握する作業と、合意した対象を確認する作業を分けることで、何が候補で何が正式な発注範囲かを説明しやすくなります。
| 比較する軸 | ASM | 脆弱性診断 |
|---|---|---|
| 主な目的 | 外部公開資産を把握する | 合意した対象を確認する |
| 対象の決め方 | 資産候補を一覧化する | 管理者と承諾範囲を確認する |
| 成果物 | 資産の一覧、確認が必要な候補 | 対象範囲を明記した報告書 |
| 実施の位置 | 棚卸し・変更確認の起点 | 発注条件を確定した後 |
主な対象
ASMでは、外部に公開されている資産を把握するために、ドメイン、IP、公開されるサービスなどの候補を一覧にします。資産を見つけたことだけで、対象の管理者や診断への承諾が確認できたことにはなりません。資産一覧には、利用目的、管理者、確認が必要な点を記録します。
脆弱性診断では、一覧にある候補から、管理下にあり承諾を得られる対象を選びます。画面、機能、認証後の領域、連携先を対象表に分け、対象外にする範囲も残します。資産一覧は候補を漏れなく確認するために使い、発注対象は別途確定します。
成果物の違い
ASMの成果物は、公開資産を把握し、管理者や利用目的の確認につなげるための一覧です。一方、脆弱性診断の報告書は、合意した対象と条件の中で確認した内容を示します。二つの成果物に同じ項目があっても、目的や対象時点が異なる場合があります。
一覧と報告書を比べるときは、名称が一致するかだけでなく、どの時点の情報か、誰が管理するか、今回確認した対象かを照合します。未確認の資産を診断済みのように扱わず、別途確認が必要な候補として残します。成果物の役割を分けることで、次の発注の条件を作りやすくなります。
実施のタイミング
ASMは、公開資産を棚卸しする時点や、構成が変わった時点で見直す材料になります。脆弱性診断は、対象資産、実施上の制約、連絡先、成果物を合意してから進めます。片方を実施した時点で、もう片方が不要になると決めつけません。
新しい資産が公開された場合は、まず資産一覧に追加し、管理者と利用目的を確認します。その後、診断の対象に含めるかを、優先順位や承諾範囲と合わせて決めます。実施の順番を記録しておくと、診断対象がどの一覧を基に決まったかを説明できます。
発注前にそろえる情報
公開資産一覧を診断範囲の候補として渡し、最終範囲は別途合意します。資産名だけでなく、管理者、利用目的、対象外にする理由を添え、依頼先との対象確認に使います。
| 確認項目 | 整理する内容 | 担当 |
|---|---|---|
| ドメインとIP | 公開資産の候補、利用目的、管理者 | 情報システム、運用担当 |
| 管理者と利用目的 | 所有・管理の関係、業務上の役割 | 事業責任者、資産管理者 |
| 承諾範囲 | 診断対象に含める条件、窓口 | 資産管理者、契約担当 |
| 対象外 | 今回含めない理由、見直す条件 | 発注担当、事業責任者 |
ドメインとIPの棚卸し
公開資産の棚卸しでは、ドメインやIPを一覧にし、それぞれがどの業務機能に関係するかを記録します。同じサービスに見えるものでも、管理者や利用目的が異なる場合があります。名前だけを並べず、資産の役割、確認する担当、公開状況を対応付けます。
一覧は診断対象を確定するための候補表です。候補をそのまま発注範囲にせず、対象に含める資産、対象外にする資産、管理者への確認が必要な資産に分けます。管理下にあるか分からない資産は、推測で判断せず確認先を残します。
管理者と利用目的
診断対象に含める前に、各資産の管理者と利用目的を確認します。自社が管理する資産か、委託先や外部サービスが管理する領域かによって、承諾を得る窓口が異なります。利用しているだけのサービスを自社だけの判断で対象に含めないことが重要です。
セキュリティ診断の発注ガイドを参考に、目的、対象、管理者、実施制約を仕様表にまとめます。資産の利用目的を記載すれば、事業責任者と技術担当が同じ対象を指しているかを確認しやすくなります。
対象外の明記
対象外にする資産は、対象外とした理由を一覧に残します。管理者の承諾を確認中、今回の目的と関係しない、別の発注で扱う予定があるなど、判断の根拠を記録します。対象外を記載しておくと、報告書を読む際に今回確認していない範囲を共有できます。
対象外の資産が将来の変更で関係する可能性がある場合は、見直すきっかけも残します。新しい連携、公開範囲の変更、管理者の変更などがあったときに、資産一覧と対象表を更新する担当を決めます。対象外を固定せず、条件が変わったら再評価できる形にします。
運用で見直す順番
資産の変化と診断の優先順位を別の記録で管理します。新規公開、変更、報告後の更新を順に確認し、資産一覧と診断対象表の差分を追います。
| 場面 | 行うこと | 残す記録 |
|---|---|---|
| 新規公開時 | 資産候補、管理者、利用目的を確認する | 資産一覧、確認日、担当 |
| 変更時 | 対象や連携への影響を確認する | 変更内容、対象表の差分 |
| 診断前 | 優先順位と承諾範囲を決める | 発注仕様、対象外の理由 |
| 報告後 | 結果と資産一覧の対応を確認する | 報告書、次の見直し条件 |
新規公開時の確認
新しい資産が公開されたときは、まず資産一覧に追加し、管理者、利用目的、連携先を確認します。公開されたことだけで診断対象に決めず、対象に含める必要があるか、承諾を得られるか、どの時点で確認するかを整理します。未確認の項目は確認先と期限を残します。
Webアプリ診断の対象範囲も参照し、公開画面、認証後の機能、連携先を分けて対象候補を整理します。新規公開の情報を資産一覧と発注仕様の両方に反映する担当を決めておくと、一覧と対象表のずれを見つけやすくなります。
変更時の再評価
既存の資産に変更があった場合は、何が変わったかを資産一覧に記録し、診断対象への影響を確認します。画面や機能の追加、連携先の変更、管理者の変更などは、対象表を見直すきっかけになります。変更を一つの連絡にまとめず、対象のどの行に関係するかを明確にします。
再評価では、診断を直ちに行うかだけを決めるのではなく、優先順位、対象範囲、実施の承諾、報告に求める内容を整理します。変更の内容と業務への影響を関係者で確認し、次に発注する場合の条件表を更新します。資産の変化と判断の理由を分けて残します。
報告後の更新
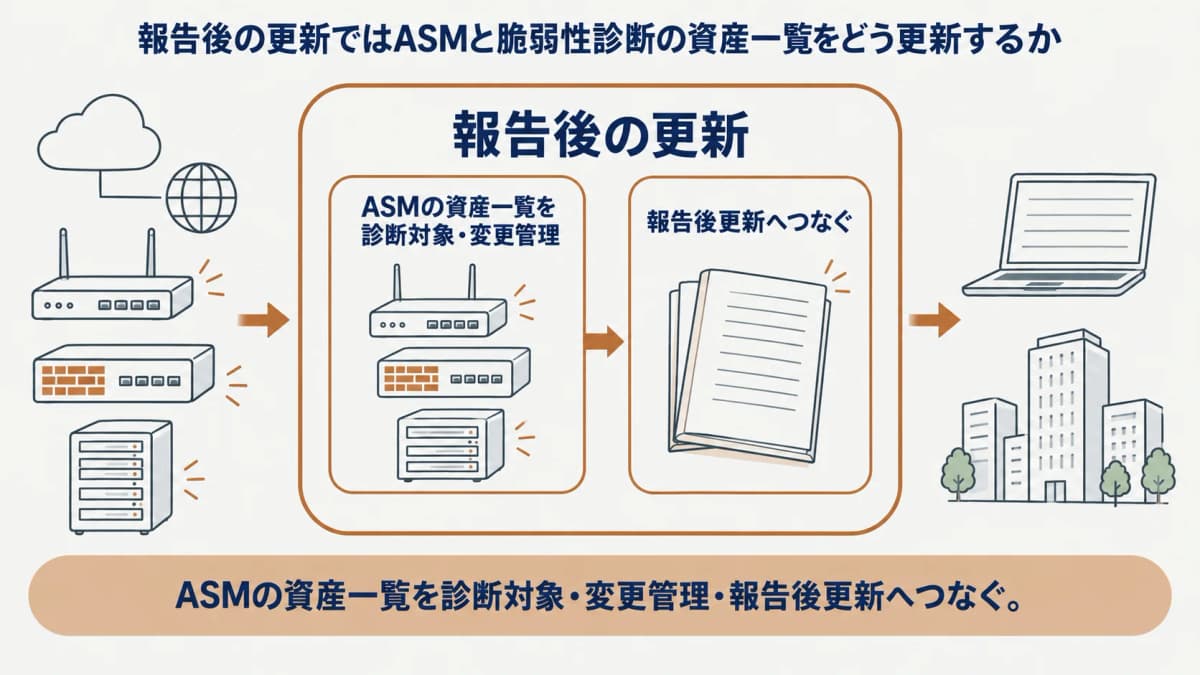
診断の報告書を受け取ったら、対象となった資産と対象外だった資産を資産一覧と照合します。結果を資産一覧にそのまま混ぜず、どの対象、条件、時点で確認した報告かを対応付けます。未確認の候補は、未確認のまま次の見直し対象として残します。
プラットフォーム診断の費用構造を参照し、資産の対象単位や成果物の条件を比較表にそろえます。報告後に資産一覧を更新すれば、次の対象確定や見積比較で、以前の判断を確認しやすくなります。
まとめ
ASMは外部公開資産を把握する起点、脆弱性診断は合意した対象を確認する発注業務として分けます。資産一覧に管理者・利用目的・対象外の理由を加え、最終的な診断範囲は承諾を確認した別表で確定しましょう。
資産の対象整理は、Webアプリ診断の対象範囲と、お役立ち記事一覧から確認できます。
よくある質問
- Q. ASMだけで診断は不要か
- ASMで公開資産を把握しても、合意した対象を詳しく確認する脆弱性診断が不要になるとは限りません。ASMの一覧を診断対象の候補として使い、管理者、承諾範囲、確認したい機能を整理して最終範囲を決めます。二つの成果物は目的と対象時点を分けて管理します。
- Q. 公開資産は誰が確認するか
- 公開資産は、資産を管理する担当、利用目的を説明できる事業責任者、対象の承諾を確認する担当で分けて確認します。一覧を作る担当だけで判断せず、管理者が不明な候補は確認先と期限を残します。診断対象に含める決定は、管理下にあることと承諾範囲を確認して行います。
- Q. 新しいサブドメインはどう扱うか
- 新しいサブドメインが公開された場合は、資産一覧に追加し、利用目的、管理者、関連するサービス、診断対象にする必要があるかを確認します。公開されたことだけで自動的に発注範囲に入れず、対象表のどの条件に関係するかを整理します。対象外にする場合は理由と見直す条件を記録します。
- Q. 診断対象外はどう残すか
- 対象外の資産は、対象外とした理由、確認した担当、再評価するきっかけを資産一覧と対象表に残します。対象外を空欄にせず、管理者の確認中、別の作業で扱う予定、今回の目的と関係しないなどの理由を記録します。報告書と照合する際にも、今回確認していない範囲を共有できます。
出典
本記事の出典は に内容を確認しています。
- 1.IPA「情報セキュリティサービス基準適合サービスリスト」(ipa.go.jp)