情報セキュリティサービス基準の適合サービスリスト|発注前の確認ポイント
著者・監修 ・ YDAIコンサルティング株式会社 代表
目次
脆弱性診断の依頼先を探すとき、情報セキュリティサービス基準適合サービスリストを見つけることがあります。掲載されている会社なら選定が完了するように感じますが、掲載情報と自社の発注条件は別に確認する必要があります。
結論から言うと、リスト掲載の有無だけで選ばず、登録対象、発注する診断範囲、更新確認日を照合します。情報セキュリティサービス基準は法律や国家認証ではなく、掲載はIPAによる個別の保証を意味するものではありません。
発注前には、リストでサービス区分を確認し、対象資産、診断の深さ、報告書、再確認の条件を見積書で照合します。確認した日と見た項目を残すことで、候補の比較を同じ条件で進められます。
本記事で分かること
- 基準と適合サービスリストの位置付け
- リストで確認するサービス区分
- 見積比較に使う照合項目
- 掲載情報を誤解しない確認順
結論:登録情報と発注条件を照合する(早見表)
リスト掲載の有無だけで選ばず、登録対象・発注する診断範囲・更新確認日を照合します。掲載情報は候補を比較する入口として使い、対象資産と成果物は別の仕様表で確認します。
| 項目 | 内容 | 確認時点 | 根拠・注意 |
|---|---|---|---|
| 基準の位置付け | 情報セキュリティサービスに関する基準 | 候補を探す前 | 法律や国家認証と混同しない |
| リストの区分 | 脆弱性診断などのサービス区分 | 候補を比較するとき | 自社が依頼する内容と照合する |
| 掲載情報 | 掲載されているサービスの情報 | 見積依頼の前 | 掲載だけで品質を保証しない |
| 発注条件 | 対象、成果物、再確認、連絡方法 | 見積を受け取るとき | 同じ仕様で比較する |
基準とリストの位置付けを確認する
基準は法律や国家認証ではありません。経済産業省が定める情報セキュリティサービス基準を確認し、IPAが公表する適合サービスリストを、サービス区分を把握する資料として使います。
| 確認するもの | 役割 | 発注者が確認する点 |
|---|---|---|
| 情報セキュリティサービス基準 | サービスに関する基準の本文 | 版、改定の案内、対象区分 |
| 適合サービスリスト | 適合サービスの公表情報 | サービス名、区分、確認日 |
| 見積書 | 個別案件の発注条件 | 対象、成果物、実施条件 |
| 社内比較表 | 候補ごとの差分を残す表 | 未確認事項、質問、判断者 |
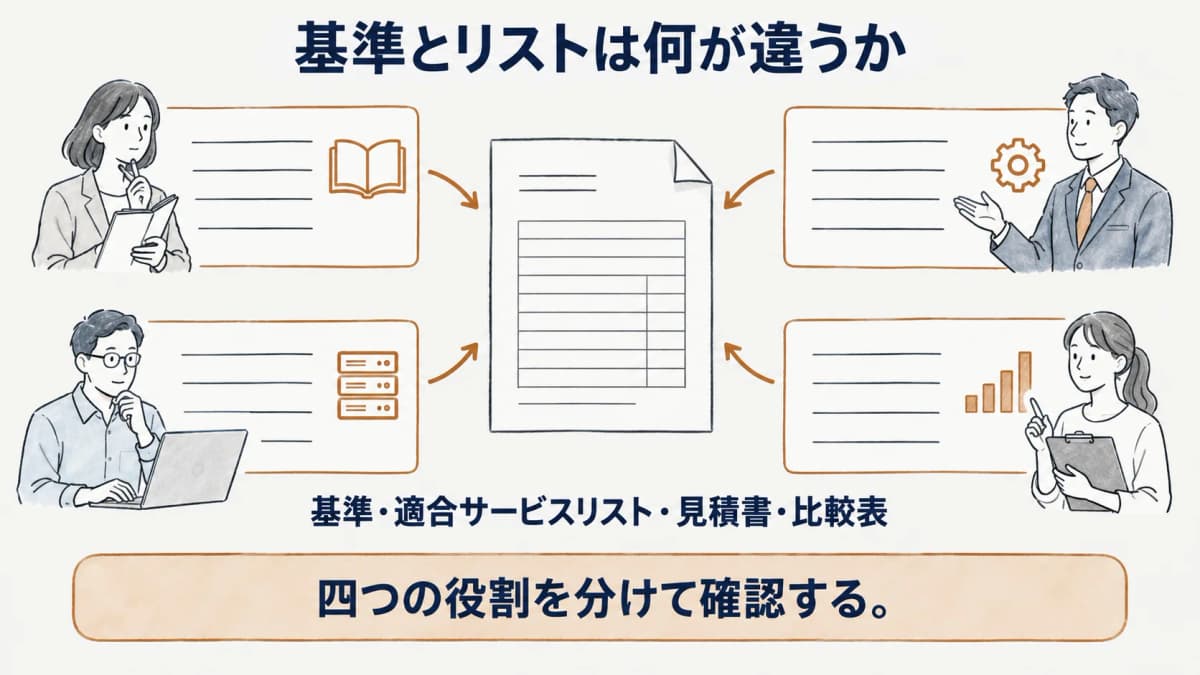
法令に基づかない基準の性質
情報セキュリティサービス基準は、経済産業省が公表する基準です。2025年3月31日に公表され、同年4月1日から適用されているv4.1を確認できます。法律に基づく義務や国家認証として扱わず、情報セキュリティサービスの提供内容を確認するための基準として読みます。
脆弱性診断を依頼する発注者は、基準の名称だけで必要な対象範囲を決めません。自社が管理する資産、認証後の機能、連携先、実施上の制約を整理し、個別の見積条件へ落とし込みます。基準に関する確認と、自社の発注判断を別の記録にすることで、根拠を説明しやすくなります。
リストの見方
IPAの情報セキュリティサービス基準適合サービスリストでは、脆弱性診断サービスやペネトレーションテスト(侵入試験)サービスなどの区分を確認できます。候補を見つけたら、会社名だけでなく、自社が依頼したいサービスの区分と一致しているかを読みます。確認したページと確認日を比較表に残します。
IPAは、リストへの掲載が個別の事業者に対する保証等を意味するものではないと案内しています。掲載の有無を順位付けや品質保証に置き換えず、対象範囲、成果物、連絡体制、再確認の条件を見積書で確かめます。掲載情報は質問を作るための材料の一つです。
更新確認の残し方
リストを確認した日、見たサービス区分、候補として扱った理由を社内の比較表に記録します。候補を追加・除外した場合は、理由と判断した担当も残します。後から別の担当が比較表を見るときに、掲載状況と個別の発注条件を区別できる形にします。
更新情報がある場合は、掲載の有無だけを見直すのではなく、見積条件に影響するかを確認します。たとえば対象のサービス区分が異なることが分かった場合は、対象資産や成果物の表に戻って質問します。基準・リスト・見積の確認日を一つの欄に混ぜないことが、変更の影響を追う助けになります。
見積比較に使う確認項目
登録情報は対象範囲の照合材料の一つとして使います。サービス区分と自社の依頼内容を対応付け、報告書や再確認の条件まで同じ表で確認します。
| 照合項目 | リストで見ること | 見積書で確認すること |
|---|---|---|
| サービス区分 | 脆弱性診断などの区分 | 依頼内容との一致 |
| 診断対象 | 区分が想定するサービスの種類 | 画面、機能、資産、対象外 |
| 成果物 | 区分の説明にある提供の考え方 | 報告書、説明、質問対応 |
| 再確認 | 区分だけでは判断できない項目 | 対象、期限、変更時の扱い |
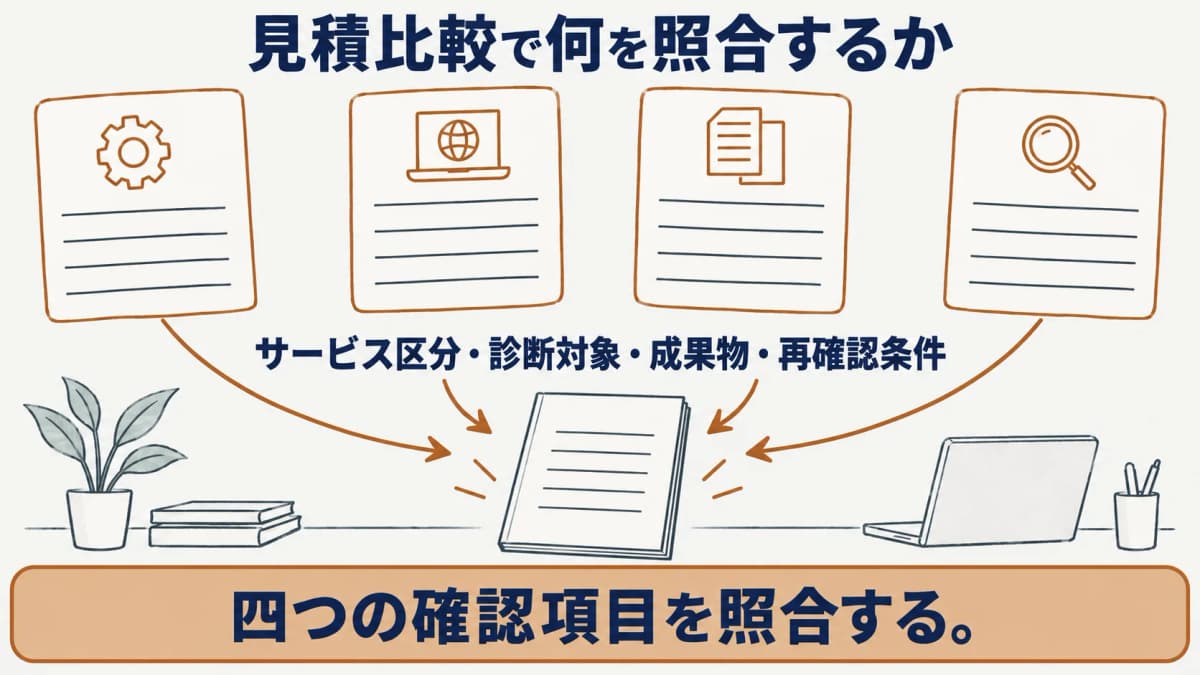
サービスの対象カテゴリ
リストで候補を見るときは、自社の依頼目的に近いサービス区分を確認します。Webアプリケーションの画面や機能を確認したいのか、ネットワーク上の資産を確認したいのか、特定の目的に沿った検証を検討しているのかで、見積に必要な情報は異なります。
区分が近い場合でも、対象資産の数え方や認証後の範囲は同じとは限りません。候補ごとに区分を記録したら、社内の対象一覧と対応付けます。区分の名称を選定理由のすべてにせず、どの資産をどこまで確認したいかを具体化します。
診断対象との一致
診断対象との一致は、サービス区分の名前ではなく、対象一覧で確認します。画面、機能、ホスト、連携先などを列挙し、管理者、認証の有無、対象外にする理由を記録します。委託先が管理する領域を含める場合は、承諾を確認する窓口も明確にします。
セキュリティ診断の発注ガイドを参照し、目的、対象、期限、社内の担当をそろえます。リストの掲載情報と対象一覧を照合することで、候補へ問い合わせる際に何を確認すべきかを具体的にできます。
報告・再診断条件との照合
報告書に何を記載するか、説明の場を設けるか、改修後にどこを再確認するかは、リストの掲載だけでは分かりません。見積書の各項目を同じ順番で比較し、対象範囲の違いと成果物の違いを分けて記録します。未確認の項目は空欄のままにせず、質問事項として残します。
脆弱性診断の費用構造を確認し、対象、確認の深さ、認証後の範囲、再確認、報告会の条件を比較表にそろえます。条件差を先に確認することで、サービス区分が同じでも個別の依頼内容が異なることを説明できます。
選定で誤解しないための順番
掲載の有無と品質評価を同一視しません。登録情報を確認し、実施体制と発注条件を質問し、同じ仕様表へ反映する順番で進めます。
| 順番 | 行うこと | 確認結果の残し方 |
|---|---|---|
| リストを確認する | 候補とサービス区分を確認する | 確認日、区分、候補にした理由 |
| 実施体制を確認する | 対象、連絡先、成果物を質問する | 回答、未確認事項、担当者 |
| 仕様をそろえる | すべての候補に同じ条件を渡す | 対象一覧、比較表、見積条件 |
| 差分を判断する | 条件差を確認して社内で決める | 判断理由、決裁者、次の対応 |
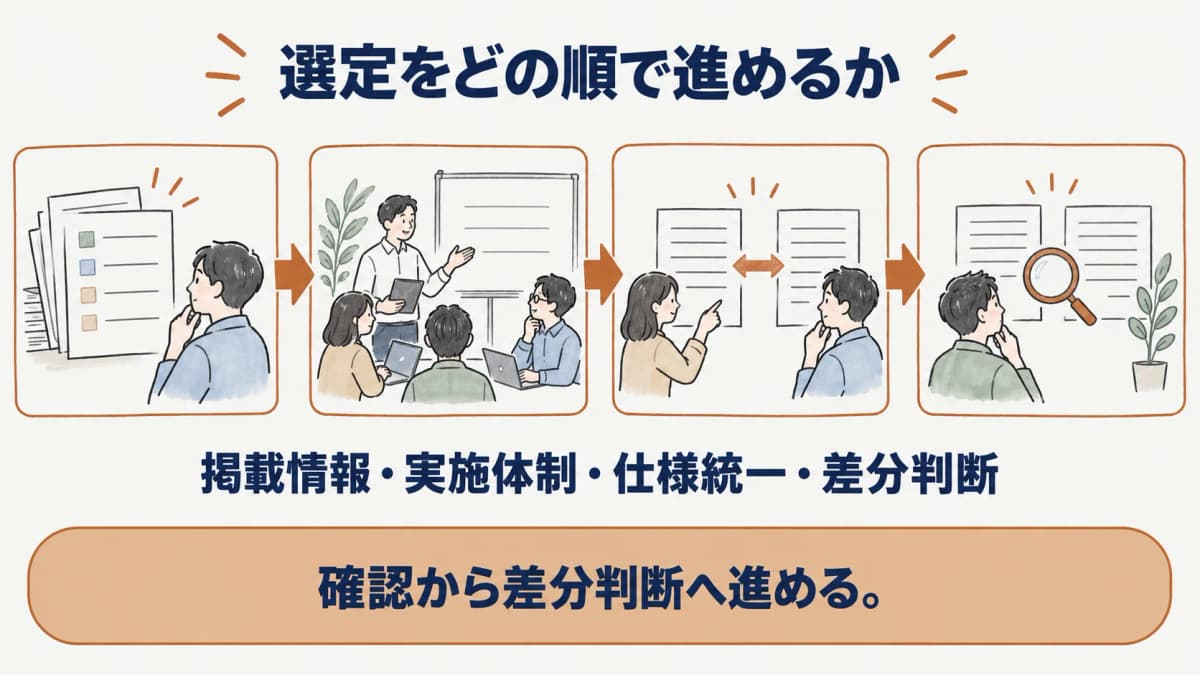
登録情報を確認する
最初にリストでサービス区分と候補を確認し、確認日を残します。候補を見つけた時点では、発注できる範囲や成果物が自社の条件に合うかは確定していません。候補ごとに同じ欄を作り、区分、確認日、次に聞く質問を記入します。
登録情報に変更が見つかった場合は、なぜ候補として扱っていたのかを確認します。掲載の有無の変化だけを理由に結論を急がず、対象資産や依頼目的が変わっていないかを見直します。候補を比較するための入口と、個別の選定判断を分けます。
実施体制を確認する
実施体制では、対象を確認する担当、緊急時の連絡先、報告書を受け取る担当、対象変更を判断する担当を確認します。診断を行う側の説明と、自社で用意する資料を対応付けると、見積依頼後の質問を整理しやすくなります。
手動診断とツール診断の違いも確認し、方式の名称だけでなく、人が確認する範囲や成果物の扱いを質問します。自社の対象と目的に合うかを判断するため、同じ質問をすべての候補へ渡し、回答を比較表に残します。
仕様書へ反映する
確認した内容を、対象資産、認証後の範囲、対象外、実施上の制約、成果物、連絡方法として仕様書へ反映します。候補ごとの回答を一つの文章に混ぜず、共通条件と個別の差分を分けます。見積書を受け取ったら、条件が仕様書と一致しているかを先に確認します。
仕様変更が必要になった場合は、どの資産や成果物が変わったのかを記録します。比較表を更新して同じ条件を候補へ共有すれば、以前の見積との違いを追いやすくなります。リストの確認は候補選定の一部であり、発注仕様を整える工程まで続けて行います。
まとめ
情報セキュリティサービス基準の適合サービスリストは、サービス区分と候補を確認する入口として使います。掲載の有無だけで選定せず、登録対象と自社の診断範囲を照合し、対象、成果物、再確認の条件を同じ仕様表で比較しましょう。
制度に関する記事は、法令・制度の記事一覧から確認できます。
よくある質問
- Q. 適合は認証か
- 情報セキュリティサービス基準適合サービスリストへの掲載を、法律に基づく国家認証として扱うことはできません。経済産業省の基準とIPAの公表するリストを確認し、サービス区分を知るための材料として使います。個別の発注判断では、対象、成果物、実施条件を見積書で別に確認します。
- Q. 掲載があれば十分か
- 掲載情報だけでは、自社の対象範囲、認証後の機能、連携先、報告書、再確認の条件が一致するかは分かりません。候補を比較する入口として掲載情報を確認した後、同じ仕様表を渡して回答を照合します。掲載の有無を品質保証や選定の結論に置き換えないことが重要です。
- Q. どのカテゴリを見るか
- 自社が確認したい対象と目的に近いサービス区分を見ます。Webアプリケーション、ネットワーク上の資産、特定の目的に沿った検証では、整理する対象と見積条件が異なります。区分を確認したら、社内の対象一覧と照合し、候補へ確認したい質問を作ります。
- Q. 更新日はなぜ必要か
- 確認日を残すと、リストや基準の情報に更新があった場合に、どの比較表や発注条件を見直す必要があるかを判断できます。候補を見た日、確認した区分、判断した担当を記録し、以前の情報を推測で補わないようにします。見積の条件変更とも区別して管理します。
出典
本記事の出典は に内容を確認しています。
- 1.IPA「情報セキュリティサービス基準適合サービスリスト」(ipa.go.jp)
- 2.経済産業省「情報セキュリティサービス基準」(meti.go.jp)
- 3.JASA「情報セキュリティサービス基準適合サービス」(jasa.jp)