取引先セキュリティチェックシート対応の背景と、求められる診断
著者・監修 ・ YDAIコンサルティング株式会社 代表
目次
取引先のセキュリティチェックシートには、まず自社の現状と契約上の要請を整理し、必要な診断を発注仕様へ落とし込みます。回答の見栄えを整えることよりも、誰がどの資産を管理し、どの資料で説明できるかを確かめることが重要です。
取引先から届く質問は、資産、管理体制、既存対策、事故時の連絡など複数の領域にまたがります。この記事では、発注者が回答の根拠を整理し、診断を検討する場合の条件を具体化する順番を説明します。
取引先セキュリティチェックシートとは
取引先セキュリティチェックシートとは、取引先が委託先や連携先に対し、情報資産の管理や対策状況の確認事項を示す文書です。契約上の要請への対応と、法令上の義務を同じものとして扱わず、回答できる事実を社内で確かめます。
| 確認領域 | 社内で確認する内容 | 主な確認先 |
|---|---|---|
| 資産 | 扱う情報、利用中の機能、管理範囲 | 資産管理者、システム担当 |
| 体制 | 管理責任者、連絡経路、承認の流れ | 事業責任者、情報システム |
| 対策 | 運用中の対策、点検記録、変更履歴 | 運用担当、委託先管理者 |
| 診断 | 対象、実施条件、成果物の有無 | 調達担当、対象の管理者 |
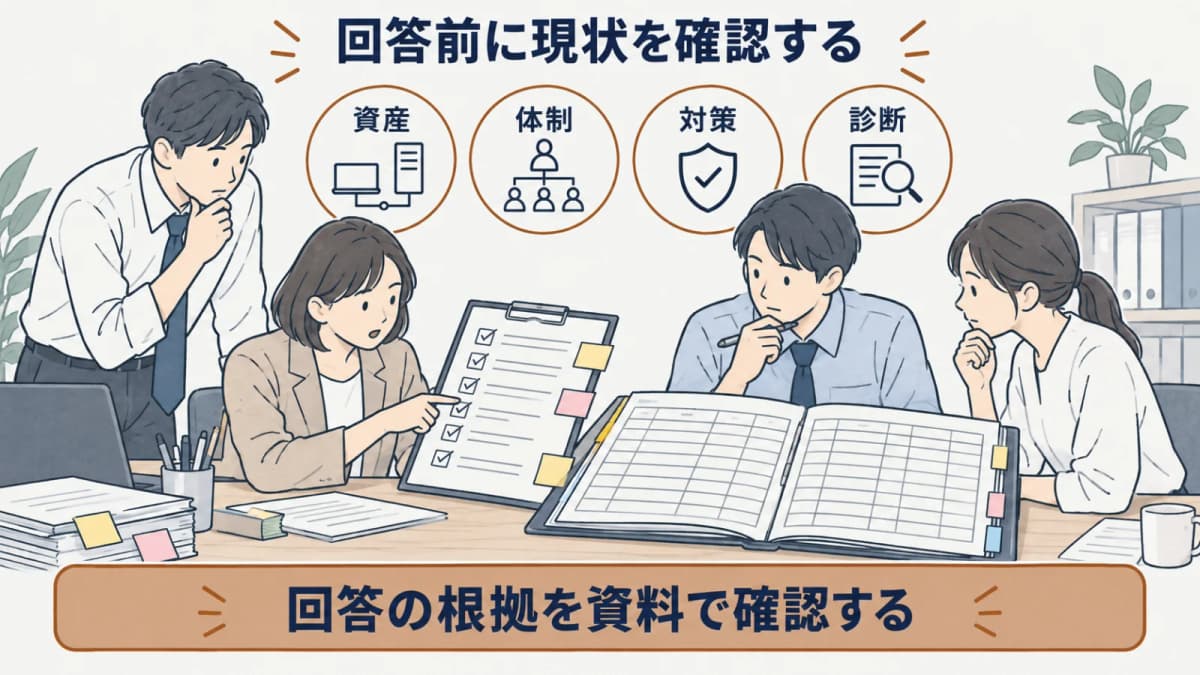
回答前に現状を確認する
回答前には、質問に対する結論を急いで書くのではなく、質問がどの資産や業務を指しているかを明らかにします。たとえば「外部公開しているか」という問いでも、Webサイト、認証後の機能、連携先の入口では、確認する担当と資料が異なります。資産管理台帳、設定変更の記録、契約書など、回答の根拠になる資料を質問ごとに結び付けます。
確認できた事実と、担当者の記憶や予定を混ぜないことも大切です。現時点で確認できる範囲を記録し、資料が存在しない場合は、誰にいつ確認するかを別にします。取引先へ提出する文面は短くても、社内には回答の根拠と確認日を残しておくと、次回の照会や契約更新時に説明しやすくなります。
回答の対象が委託先の管理領域に及ぶ場合は、自社だけで断定しません。どの範囲を自社が説明し、どの範囲を委託先へ確認するかを分け、管理者が異なる資産を一つの回答にまとめないようにします。こうした整理は、診断を依頼するかどうかを検討する前に必要な準備です。
回答の取りまとめ役は、各項目の確認者と最終的な承認者を区別しておきます。回答内容を更新した場合は、変更箇所と確認元を残し、古い資料に基づく説明が混ざらないようにします。
契約上の要請と法令を混同しない
取引先からのチェックシートは、取引契約や調達条件に基づく確認であることがあります。その場合、質問への対応は契約上の要請を満たすための準備であり、同じ内容がすべての事業者に法律で一律に求められているわけではありません。要請の本文、提出期限、対象サービス、再提出の条件を確認し、自社の責任範囲を整理します。
経済産業省「サイバーセキュリティ経営ガイドライン Ver3.0」は、令和5年3月24日公開のガイドラインであり、法令ではありません。経営者が取り組む際の考え方を示す資料として参照できますが、個別のチェックシートの回答方法を定めるものではありません。2026-09-08確認。
取引先が特定の対策や診断の記載を求めている場合も、質問の目的を読み取ります。診断の実施そのものを確認しているのか、対象範囲や報告書の有無を確認しているのかで、社内で集める資料は変わります。回答できない項目を法律違反と決めつけず、契約上の説明が必要な事項として扱い、関係部署と確認します。
契約書や質問票に用語の定義がある場合は、その定義を社内の資産名へ対応付けます。一般的な対策名から必要な対応を推測せず、取引先が確認したい範囲を記録してから、説明可能な事実を集めます。
回答に必要な情報を整理する
回答に必要な情報を整理するとは、資産、管理体制、既存対策について、現時点で確認できる事実を資料と担当者に対応付けることです。未確認の内容を推測で補うのではなく、確認の要否と改善計画を分けて記録します。
| 項目 | 確認資料 | 担当 |
|---|---|---|
| 対象資産 | 資産管理台帳、サービス構成の資料 | 資産管理者 |
| 管理体制 | 責任分担、連絡先、承認記録 | 事業責任者 |
| 既存対策 | 運用記録、点検記録、変更履歴 | 情報システム、運用担当 |
| 未確認事項 | 追加確認の依頼、確認予定 | 質問ごとの担当者 |
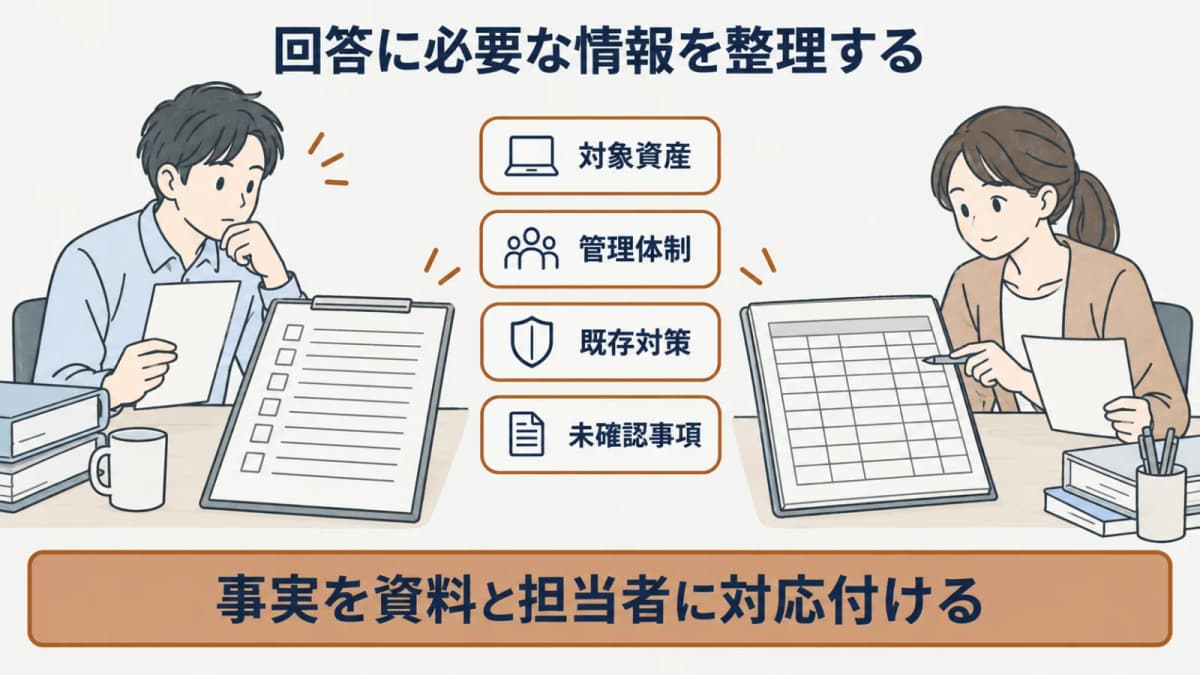
資産と対象範囲を把握する
資産の把握では、サーバやネットワーク機器だけでなく、利用者が操作する画面、認証後の機能、外部サービスとの連携を分けて考えます。資産名の一覧だけでは、どの情報を扱い、誰が変更を判断できるかが分かりません。業務上の役割、管理者、外部公開の有無を併記し、質問が指す範囲を説明できるようにします。
対象範囲を確認する際は、すでに停止した機能や移行中のサービスも見落とさないようにします。運用中ではないからといって、契約期間内に情報を保持している領域まで自動的に対象外になるとは限りません。質問票の対象期間と、資産管理台帳を更新した日を照らし合わせ、差分がある場合は理由を記録します。
診断対象の洗い出しを進める場合も、資産の列挙だけで終えず、対象に含める理由と管理者を確認します。自社の管理下にない連携先や共用環境については、無断で診断対象に加えるのではなく、管理者との役割分担を確かめます。回答に使う対象範囲と、発注時に指定する対象範囲を同じ資料で追える状態にすることが有効です。
資産の名称が部署ごとに異なる場合は、利用者に見える機能名と管理上の名称を対応付けます。対象の境界が曖昧なままでは、回答の根拠も発注時の対象条件も変わりやすいためです。
未確認事項を改善計画と分けて扱う
未確認事項は、対策が不足している事実と同じ意味ではありません。資料を保管している部署が別にある、運用変更の記録を確認中である、対象の定義を関係者で調整しているといった状態を分けて記録します。事実が確認できないまま「実施済み」や「問題なし」と回答すると、後の説明で根拠が失われます。
確認の結果、改善が必要な内容が見つかった場合も、現状と計画を一つの文章に混ぜません。現在の運用、予定している変更、変更後に確認する方法を別の欄に置くと、取引先との認識違いを減らせます。計画には担当者、確認する資料、見直し時期を置き、実施前の予定を完了した対策として扱わないことが重要です。
セキュリティ診断の発注準備では、目的、対象、連絡体制を揃えてから依頼範囲を定める考え方を説明しています。チェックシートの未確認事項を発注条件へ移すときも、どの資産について、何を確認したいのかを明確にし、回答の不足をそのまま診断の目的に置き換えないようにします。
改善計画を示す必要があるときは、完了予定だけでなく、完了をどの資料で確認するかも決めます。予定と実施済みの区別を保つことで、回答の更新が必要な箇所を関係者で共有しやすくなります。
診断が求められる場合に発注条件を作る
診断が求められる場合に発注条件を作るとは、取引先の質問と自社の対象範囲を対応付け、確認したい内容を発注仕様にすることです。診断名だけで選ばず、対象、確認の深さ、成果物、実施条件を具体化します。
| 要請の内容 | 確認する診断条件 |
|---|---|
| 外部公開機能の確認 | 対象となる画面、機能、公開範囲 |
| 認証後機能の確認 | 利用者区分、確認できる環境、承諾の範囲 |
| 報告の提出 | 報告書に必要な対象範囲、説明の有無 |
| 改修後の確認 | 再診断の対象、時期、確認方法 |
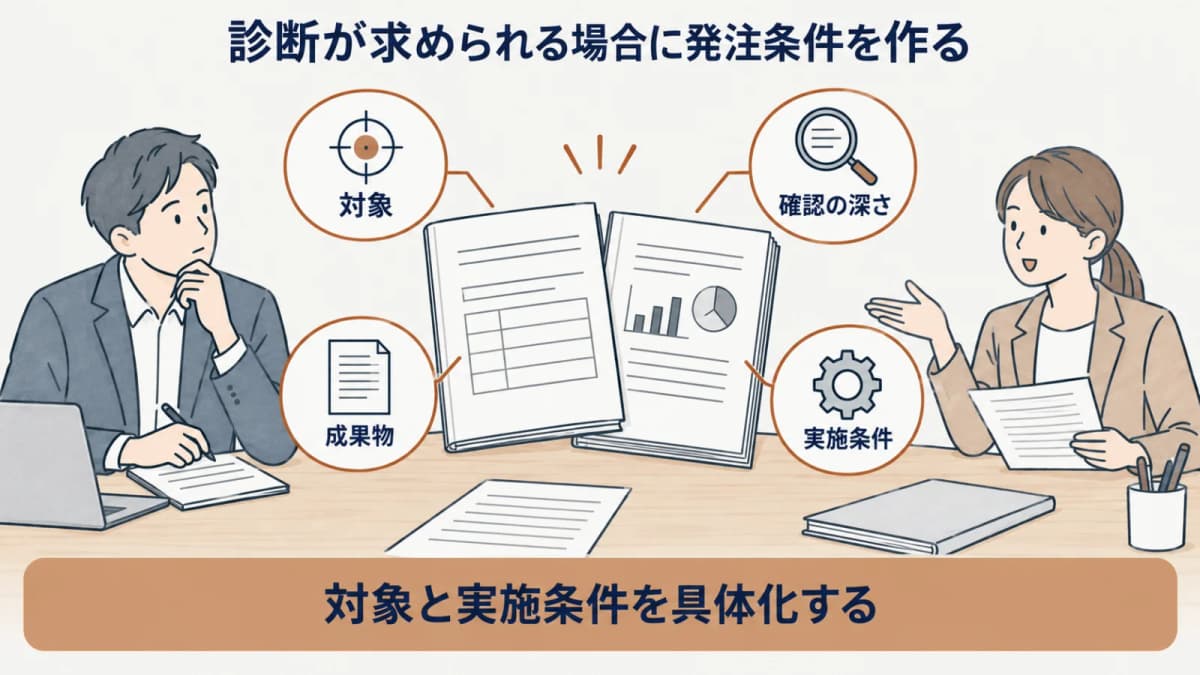
一律に同じ診断を選ばない
同じチェックシートに診断に関する質問があっても、すべての資産に同じ種類や深さの確認が必要になるとは限りません。Webアプリケーションの画面、ネットワーク上の機器、認証後の機能では、対象の数え方や必要な資料が異なります。取引先が求める説明と、自社で確認したい範囲を分け、質問の目的に合う条件を整理します。
診断範囲の基本を参照すると、対象を画面、機能、認証後の領域、連携先との境界に分けて検討できます。発注仕様には、対象に含めるものだけでなく、対象外にするもの、実施できる時間帯、連絡方法も記します。対象外の理由を残しておけば、取引先から追加の説明を求められた際にも、判断の前提を確認できます。
見積を受け取った後は、金額の前に条件差を読みます。脆弱性診断の費用構造で扱うように、対象数、診断深度、手動での確認範囲、再診断、報告会の有無が違えば、同じ名称の診断でも比較条件は揃いません。回答に必要な証跡を意識しながら、どの成果物を受け取るかまで発注条件に含めます。
見積書の確認項目も参照し、対象、実施条件、報告書、再診断の扱いが依頼先ごとに一致しているかを確認します。質問票への回答で説明する内容と見積条件の記載を対応付けると、提出後の説明にも使える記録になります。
依頼先へ渡す条件は、後から口頭で補うのではなく、対象一覧とあわせて記録します。取引先への説明で必要になる報告書の範囲や確認時期も、発注前に関係者で確認しておくと、成果物の受領後に条件を読み替えずに済みます。
公開文書の版を確認する
公開文書の版を確認するとは、回答の背景として参照する資料の名称、版数、公表日、確認日を残すことです。ガイドラインは法令ではないため、契約上の要請や自社の運用と混同せず、参考にした文書の位置づけを明確にします。
| 文書名 | 位置づけ | 公表日 | 確認日 |
|---|---|---|---|
| サイバーセキュリティ経営ガイドライン Ver3.0 | 経営者向けのガイドライン | 令和5年3月24日 | 2026-09-08 |
| 中小企業の情報セキュリティ対策ガイドライン 第4.0版 | 中小企業向けのガイドライン | 2026年3月27日 | 2026-09-08 |
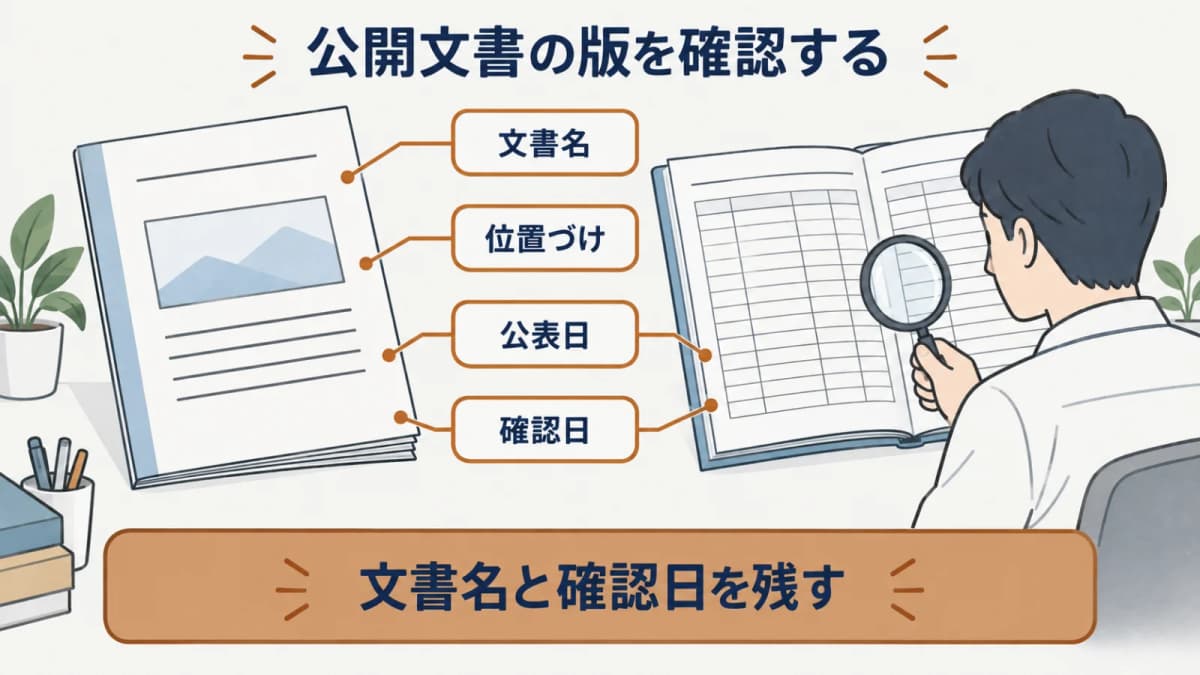
経営ガイドラインと中小企業向け資料を確認する
IPA「サイバーセキュリティ経営ガイドラインVer3.0実践のためのプラクティス集」の掲載ページで案内される経営ガイドラインVer3.0は、経済産業省がIPAとともに策定した、法令ではないガイドラインです。令和5年3月24日公開の文書として、取引先との関係を含む対策の考え方を整理する際の背景資料になります。2026-09-08確認。
IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」は、2026年3月27日公開のIPA資料です。経営者編と実践編から成り、資産管理台帳などの資料例も示していますが、チェックシートへの回答を代行するものではありません。自社の規模、業務、管理範囲に照らして参照箇所を選び、回答の根拠と別に文書名・版・確認日を残します。2026-09-08確認。
二つの資料を参照する場合は、取引先の質問への答えと、資料が示す一般的な考え方を区別します。文書に記載があることだけで、自社の対策が実施済みと説明することはできません。実際の資産、体制、運用記録を確認したうえで、必要に応じて診断の対象や成果物を検討します。
版が更新される可能性を考え、参照した箇所だけでなく確認した日も残します。資料の内容を自社の実施状況として転記せず、質問票への回答を支える事実と背景資料を別に管理します。
まとめ
取引先のセキュリティチェックシートには、資産、管理体制、既存対策、回答根拠を順に整理して対応します。取引先との契約上の要請と法令を混同せず、未確認事項、改善計画、診断で確認したい内容を別々に扱うことが重要です。診断を検討する場合は、対象範囲、確認の深さ、成果物、実施条件を発注仕様へ落とし込み、回答に必要な説明と結び付けます。
法令・制度に関する記事一覧とブログ一覧では、関連する確認事項を整理しています。掲載内容の訂正、ご意見、ご質問、取材・引用についてはお問い合わせで受け付けています。
よくある質問
- Q. チェックシートが来たら診断は必ず必要か
- チェックシートが届いたことだけで、診断が必ず必要になるわけではありません。取引先が確認している対象、提出を求める資料、自社の管理範囲を確認し、診断の有無や発注条件を判断します。契約上の要請と、現時点で説明できる事実を分け、回答の不足をそのまま診断の必須条件にしないことが大切です。
- Q. 未回答の項目はどう整理するか
- 未回答の項目は、現在確認できる事実、追加で確認が必要な事項、改善を予定している内容に分けて記録します。資料が未確認であることと、対策が未実施であることは同じではありません。確認先、必要な資料、回答を見直す時期を残し、推測で項目を埋めないようにします。
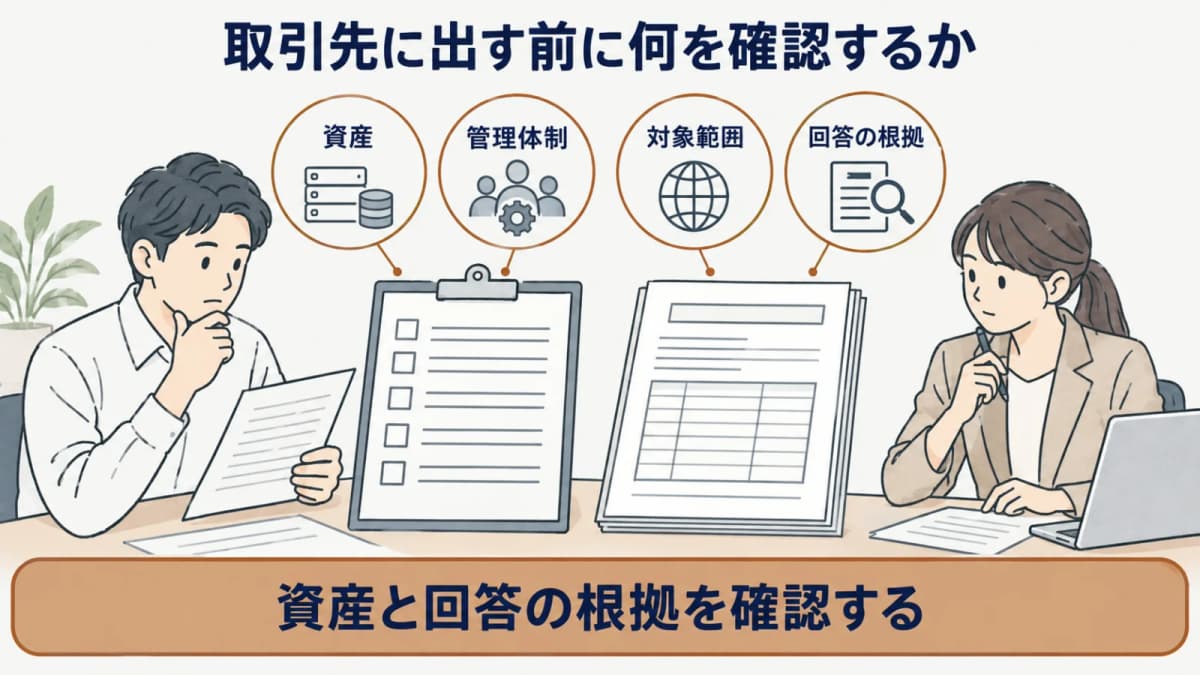
- Q. 取引先に出す前に何を確認するか
- 取引先に出す前には、資産、管理体制、対象範囲、回答の根拠を社内で確認します。背景資料として、IPA「サイバーセキュリティ経営ガイドラインVer3.0実践のためのプラクティス集」で案内される経営ガイドラインVer3.0を参照できますが、法令ではないガイドラインとして位置づけます。正式名称、版、公表日、確認日を回答の根拠資料と分けて記録します。2026-09-08確認。
出典
本記事の出典は に内容を確認しています。
- 1.
- 2.経済産業省「サイバーセキュリティ経営ガイドライン Ver3.0」(令和5年3月24日公開)(meti.go.jp)
- 3.