IPA「情報セキュリティサービス基準適合サービスリスト」の使い方
著者・監修 ・ YDAIコンサルティング株式会社 代表
目次
IPAの情報セキュリティサービス基準適合サービスリストは、診断の種類と適合サービスの掲載状況を確認し、発注条件を整理するための入口です。掲載の有無だけで結論を出さず、依頼したい範囲と見積条件を別に確かめます。
発注の順序全体を確認したい場合は、セキュリティ診断の発注ガイドも参照してください。ここではリストの位置づけ、区分の読み方、見積依頼へ写す確認事項を扱います。
情報セキュリティサービス基準適合サービスリストとは
情報セキュリティサービス基準適合サービスリストは、IPAが公表する掲載リストです。発注者は、基準、リスト、審査の役割を分けて理解すると、確認できる事実と個別に確認すべき条件を整理できます。
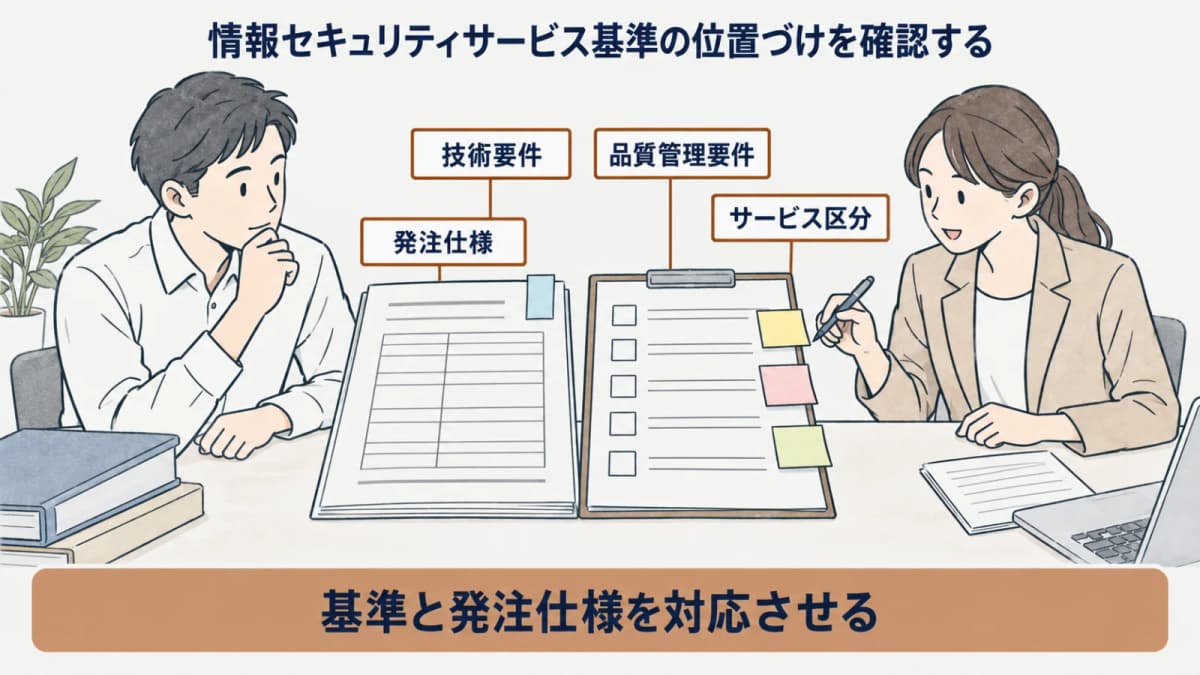
| 確認する対象 | 役割 | 確認日 |
|---|---|---|
| 情報セキュリティサービス基準 | 技術要件と品質管理要件の考え方を示す | 2026-09-11 |
| 適合サービスリスト | IPAが公表する掲載情報を確認する入口 | 2026-09-11 |
| 審査・判定 | JASAが基準への適合を審査・判定する | 2026-09-11 |
情報セキュリティサービス基準の位置づけを確認する
経済産業省「情報セキュリティサービス基準 第4.1版」は、令和7年3月31日公表、令和7年4月1日施行の基準です。この基準は経済産業省が策定した法令に基づかない基準です。基準の版数、公表日、確認日を一緒に記録すると、古い説明を現在の条件として読んでしまうことを防げます(経済産業省の掲載ページ、2026-09-11確認)。
基準は、情報セキュリティサービスに求める技術要件と品質管理要件を示すものです。一方、発注者が依頼範囲、納品物、実施時期を決める作業まで代わりに行うものではありません。基準の名称を見たら、対象のサービス区分と自社の発注仕様を対応させて読むことが大切です。
発注前の記録には、基準名だけでなく、第4.1版であること、公表日、施行日、確認日を残します。更新時にはこの記録を見返し、旧版を前提にした資料や見積条件が混ざっていないかを確認します。版管理は、内容の優劣を決めるためではなく、どの時点の情報を読んだかを共有するための手順です。
IPAとJASAの役割を分けて理解する
IPAは「情報セキュリティサービス基準適合サービスリスト」を公表しています。リストへの掲載可否に関わる基準への適合の審査・判定は、特定非営利活動法人日本セキュリティ監査協会(JASA)が実施します(IPAのリストページ、2026-09-11確認)。発注者は、公表主体と審査・判定の役割を区別して、掲載情報を確認材料として使います。
掲載情報から直ちに分かるのは、どの区分のサービスとして示されているかです。個別の自社環境に合うか、依頼予定の対象を扱えるか、見積条件が同じかは、発注者が依頼時に確認する事項です。取引先との確認が必要な場合は、取引先セキュリティチェックシートで確認観点を整理しておくと役立ちます。
役割を分けて読むと、掲載情報に書かれていない条件を推測で補わずに済みます。たとえば、対象となる資産の数、認証後の画面を含めるか、報告会を求めるかは、発注者側で条件として明示します。リストの掲載状況と見積書の内容を一対一で対応させる必要はありません。
発注者が見る6区分を整理する
発注者が見る6区分は、依頼するサービスの性質を確認する入口です。区分名を選定結果と取り違えず、何を確認したいかと対象範囲を対応させます。
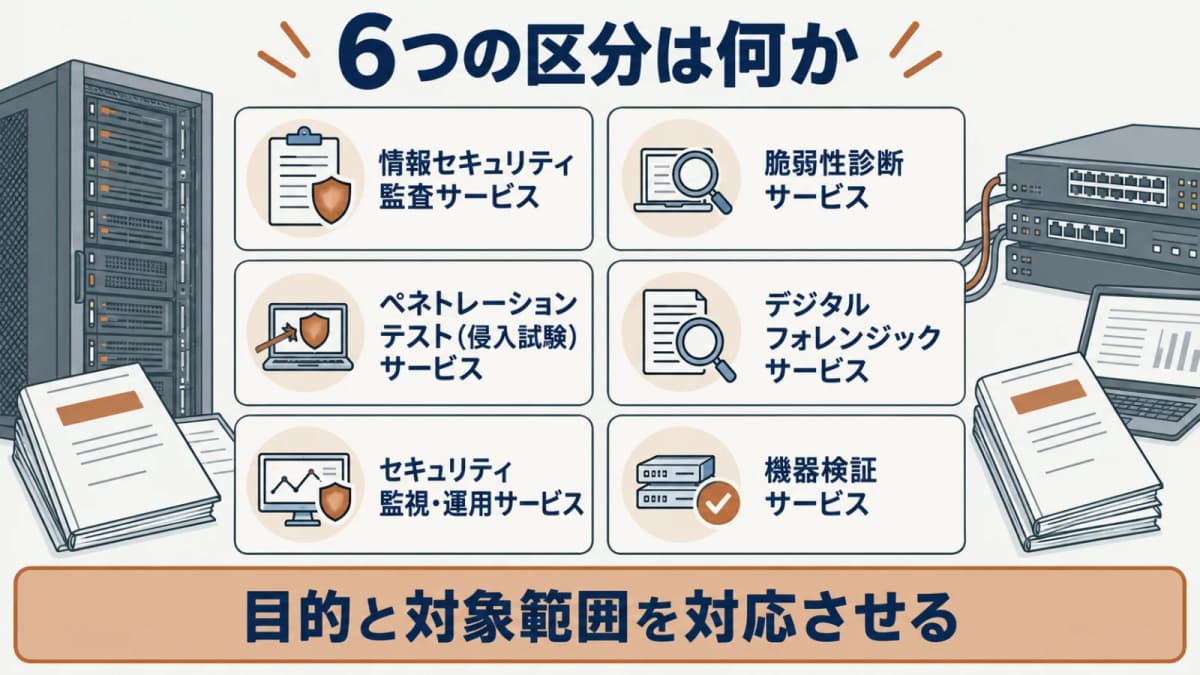
| 区分 | 発注時に確認すること |
|---|---|
| 情報セキュリティ監査サービス | 監査の目的と対象範囲 |
| 脆弱性診断サービス | 対象資産と診断範囲 |
| ペネトレーションテスト(侵入試験)サービス | 検証したい目的と承諾範囲 |
| デジタルフォレンジックサービス | 事案後に確認したい範囲 |
| セキュリティ監視・運用サービス | 監視対象と運用条件 |
| 機器検証サービス | 機器と検証条件 |
脆弱性診断サービスの区分を確認する
脆弱性診断サービスは、6区分の一つとして掲載されています。発注前には、Webアプリケーション、ネットワーク機器、認証後の画面など、どの資産と機能を確認対象にするかを仕様に書き出します(脆弱性診断サービスの掲載PDF、掲載日2026年6月11日、2026-09-08確認)。区分名だけで、対象範囲や診断深度まで決まるわけではありません。
同じ名称の診断でも、対象数、認証後画面、手動で確認する範囲によって依頼条件は変わります。Webアプリの範囲を定める考え方は、Webアプリ診断の範囲で整理できます。リストの確認結果と、自社で作る対象一覧は別の記録として残すと比較しやすくなります。
対象一覧には、公開している画面だけでなく、認証後の機能や外部サービスとの連携の境界も記します。対象外にする領域があれば、その理由と確認した相手を依頼条件に残します。こうした記録があると、同じ「脆弱性診断サービス」という表記でも、見積ごとの範囲差を確認できます。
ペネトレーションテストの位置づけを確認する
ペネトレーションテスト(侵入試験)サービスは、リストでは脆弱性診断サービスのオプションとして扱われます。脆弱性診断と完全に独立した二者択一として考えるのではなく、検証したい目的、対象、成果物を先に明確にします(ペネトレーションテストの掲載PDF、掲載日2026年6月11日、2026-09-08確認)。
承諾範囲を含めた両者の違いは、脆弱性診断とペネトレーションテストの違いで確認できます。実施の可否は、区分名ではなく、管理下の資産か、誰が承諾するか、何を成果物として受け取るかを文書で確認して判断します。
目的が弱点の把握なのか、想定した目的に対する検証なのかを最初に言語化すると、依頼範囲を決めやすくなります。依頼書には、対象資産、実施の前提、成果物、連絡方法を記し、関係者の認識を揃えます。区分の名称は、その確認を始めるための手掛かりとして扱います。
掲載の意味を読み違えない
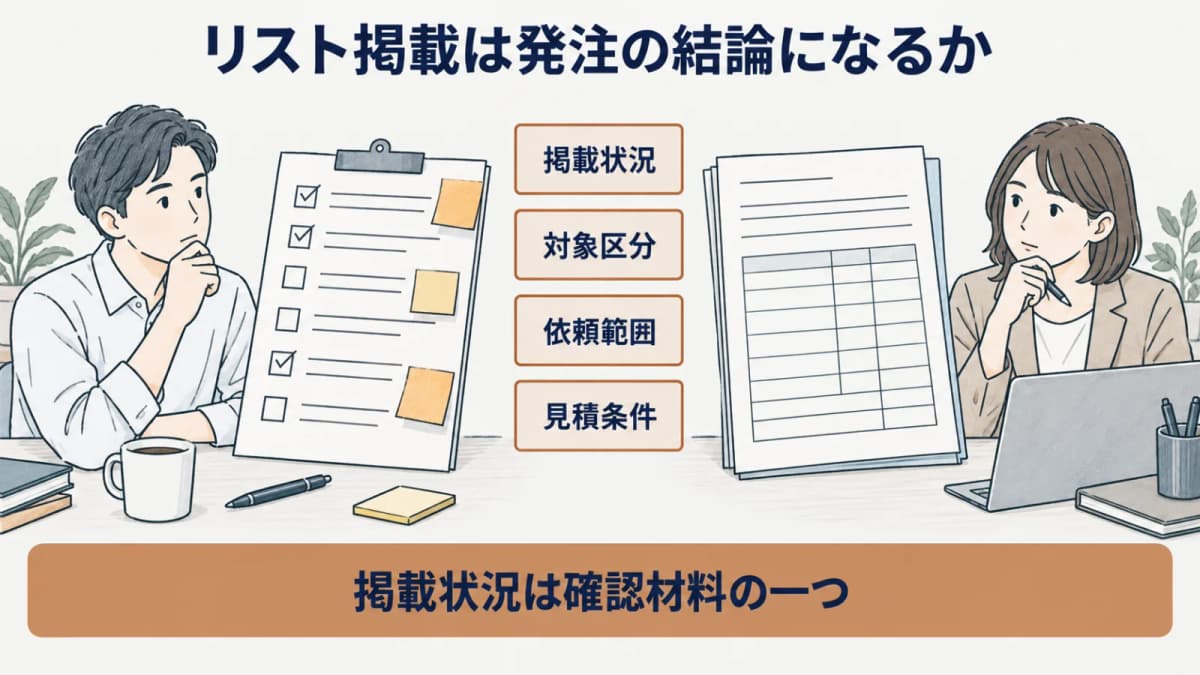
掲載の意味は、個別サービスの品質や発注可否を確定することではありません。リストで確認できることと、見積依頼で別途確認することを分けると、掲載情報を過大に受け取らずに済みます。
| リストで確認できること | 個別に確認すること |
|---|---|
| 掲載されているサービス区分 | 自社の対象資産に含める範囲 |
| 掲載情報の基準日 | 診断深度と手動での確認範囲 |
| 公表されている掲載状況 | 再診断、報告書、報告会の条件 |
掲載状況と個別の発注判断を分ける
IPAは、リストへの掲載が「IPAによるいかなる保証等をも意味するものではありません」と明記しています。したがって、掲載状況は確認材料の一つであり、個別の品質、発注の可否、依頼条件をそれだけで決める根拠にはなりません(IPAのリストページ、2026-09-11確認)。
また、IPAの一覧ページには掲載件数の記載がありません。件数だけで比較せず、対象区分、対象資産、依頼範囲、成果物を同じ条件で確かめます。サプライチェーン上の確認軸を検討する場合は、SCS評価制度の基礎も参照できます。
掲載日が同じ情報でも、発注者の資産構成や期限はそれぞれ異なります。見積を受け取った後は、対象数、診断深度、手動での確認範囲が依頼時の条件と一致しているかを確認します。掲載状況を確認した理由と、個別に確認した結果を分けて残すことが、判断の説明にもつながります。
見積依頼前の確認順を作る
見積依頼前の確認順は、リストの区分確認と発注仕様の整理を分けて進めると作りやすくなります。確認結果を同一仕様シートへ写すことで、複数の見積に含まれる作業条件の差を読み取れます。
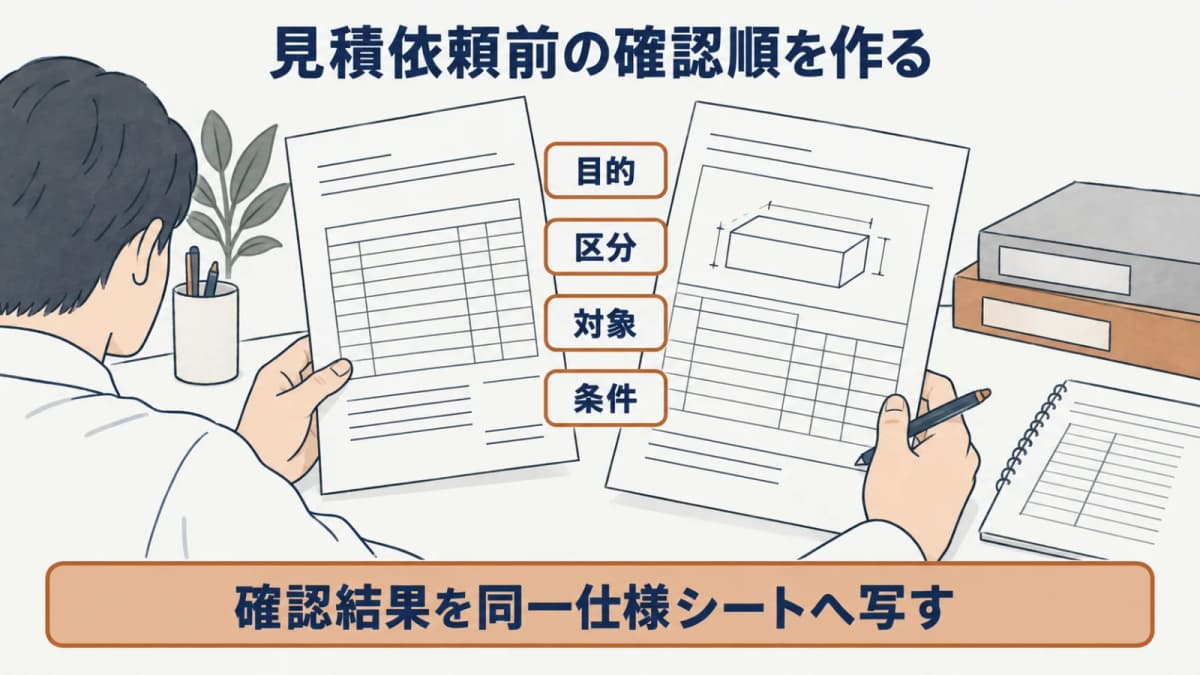
| 確認順 | 記録する項目 |
|---|---|
| 目的を定める | 確認したい資産と判断したい事項 |
| 区分を確認する | リストで確認したサービス区分 |
| 対象を定義する | 対象数と認証後画面 |
| 条件を揃える | 診断深度、手動比率、再診断条件、報告会の有無 |
同一仕様シートへ確認結果を写す
同一仕様シートには、対象数、診断深度、手動比率、認証後画面、再診断条件、報告会の有無を記録します。リストで確認した区分は、これらの条件を検討する出発点として記入し、区分名だけで見積を比較しないようにします。対象や期限が異なる依頼を同じ条件として扱わないことが重要です。
依頼時には、対象外にする領域、必要な承諾、提出できる資料も合わせて整理します。発注の準備全体を見直す場合は、目的から条件までをもう一度確認します。社内の担当者と確認日も併記します。リストと仕様書の役割を分けることで、確認漏れを減らせます。
記録した六つの条件は、依頼先ごとに同じ順序で見積書へ反映します。条件に差がある場合は、総額を見る前にどの条件が異なるかを確認します。発注者が条件を揃えることは、掲載情報を比較表へ置き換えることではなく、依頼内容を明確にする作業です。
確認の担当者と確認日も条件表に添えると、社内で判断の経緯を共有しやすくなります。追加の質問が生じた場合は、区分、対象、見積条件のどこに関わるかを分けて記録します。これにより、後から依頼内容を見直す際にも、確認すべき箇所をたどれます。更新時は、記録した区分と確認日を見直します。
まとめ
情報セキュリティサービス基準適合サービスリストは、サービス区分と掲載状況を確認する入口です。掲載状況を個別の品質判断へ置き換えず、対象資産と依頼条件を分けて整理します。
発注者は、基準の版数と確認日、リストの区分、同一仕様シートの条件を対応させて記録します。次の確認先として、法令・制度の記事一覧から関連する制度や発注準備の記事を確認できます。
よくある質問
- Q. リスト掲載は発注の結論になるか
- 掲載状況は、発注前に確認する材料の一つです。対象区分、依頼範囲、見積条件を別に確認して判断します(IPA「情報セキュリティサービス基準適合サービスリスト」、2026-09-11確認)。
- Q. ペネトレーションテストは別のカテゴリか
- リストでは、ペネトレーションテスト(侵入試験)サービスは脆弱性診断サービスのオプションとして扱われます。目的と依頼範囲を確認し、二者択一ではなく必要な検証として検討します(ペネトレーションテストの掲載PDF、2026-09-08確認)。
- Q. 掲載件数で選べるか
- IPAの一覧ページには掲載件数の記載がありません。件数だけで判断せず、対象区分と発注仕様を確認します(IPA「情報セキュリティサービス基準適合サービスリスト」、2026-09-11確認)。
出典
本記事の出典は に内容を確認しています。
- 1.IPA「情報セキュリティサービス基準適合サービスリスト」(ipa.go.jp)
- 2.
- 3.
- 4.